

Служба DNS входить до числа основних сервісів Інтернету, які забезпечують його функціонування. Для її роботи необхідна наявність різних типів серверів, що зазвичай розташовані на значній відстані один від одного. Розуміння принципів їхньої взаємодії дозволяє адміністратору приймати правильні рішення у випадку виникнення непередбачених ситуацій, яких може бути багато. Розглянемо основні види DNS-серверів і схему їхньої взаємодії між собою.
Базові поняття про DNS-сервери
У статті, присвяченій життєвому циклу домену, ми вже розглядали структуру системи доменних імен, у якій для кожної частини доменного імені виділяється окрема доменна зона, що керується одним або кількома DNS-серверами.
Виходячи з цього, можна виділити такі основні типи серверів:
- Кореневий (Root server);
- Сервер верхнього рівня (TLD server);
- Авторитетний (Authoritative server);
- Рекурсивний або переспрямовуючий (Recursive server).
Розглянемо детальніше призначення серверів кожної групи.
Кореневий сервер
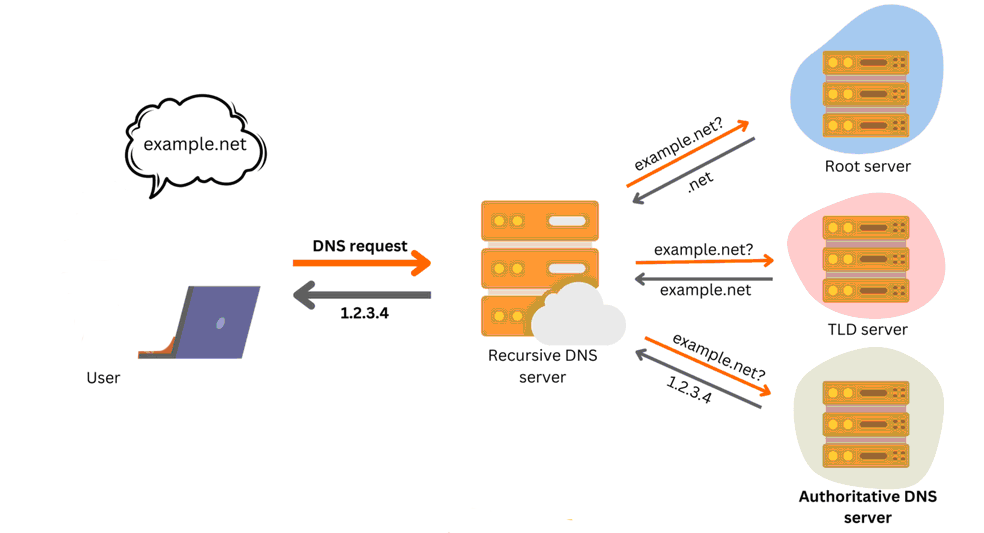
Root-сервер обслуговує кореневу доменну зону, яка відповідає за обробку крайньої правої частини імені сайту (див. Рисунок 1). Цю частину прийнято позначати порожнім символом. Зазвичай символ «.», що стоїть перед коренем, опускається, що не заважає обробці домену.
Основне його призначення — зберігання актуальної інформації про TLD-сервери, що дозволяє знаходити їх і обробляти відповідну групу символів у назві сайту.
Їхня кількість залежить від розміру DNS-пакета і тому не може перевищувати тринадцяти одиниць. Однак через наявність дзеркал їх загальна кількість у світі становить приблизно двісті. Дзеркала розташовані по всій території Землі — у Північній та Південній Америці, Європі й Африці. Вони підвищують рівень відмовостійкості системи DNS і зменшують навантаження на найбільш завантажені ділянки мережі.
Рисунок 1. Схема обробки DNS-запитів серверами різних типів.
Сервер верхнього рівня (TLD-сервер)
TLD (Top Level Domain)-сервер забезпечує обробку першої частини назви домену, що стоїть після кореня — gov, info, edu, net, com, org та ін. (див. Рисунок 1). Він може обслуговувати різні типи доменних зон верхнього рівня залежно від типу домену: gTLD (загальний), sTLD (спонсорований), ccTLD (національний) тощо.
Цей сервер є першим в ієрархії обробників запитуваних імен, не враховуючи кореневий. За ним можуть слідувати обробники другого, третього та інших рівнів.
Авторитетний сервер
Authoritative server може бути первинним (master) або вторинним (slave). Основне його завдання — зберігання та видача за запитом реальних IP-адрес, що належать до його зони дії. Іншими словами, він надає відповіді на запити про імена, вже налаштовані в його системі. Попередньо здійснюється налаштування відповідних доменних зон.
Запити до них можуть надходити лише від серверів імен, що забезпечує оптимальний режим роботи та формування швидких відповідей.
Master зберігає копії всіх записів доменної зони та дозволяє вносити зміни. Усі підлеглі пристрої отримують оновлення автоматично.
Slave містить точну копію первинної бази й безпосередньо взаємодіє з Master за допомогою вбудованих можливостей системи DNS. Внесення змін не допускається. Основна мета використання — рівномірний розподіл навантаження та захист від збоїв.
Authoritative server може надавати такі типи відповідей на запит про розв’язання імені:
- Повне розв’язання імені на основі DNS-запису з власного сховища;
- Перенаправлення на відповідний сервер імен, якщо відповідь надати неможливо;
- Помилка NXDOMAIN, якщо запитуване ім’я не існує;
- Помилка NODATA, якщо ім’я існує, але відповідний DNS-запис не знайдено.
Рекурсивний сервер
Recursive server відповідає на DNS-запити, запитуючи інформацію про DNS-записи у серверів імен, зокрема gTLD та інших рівнів. Він не має постійного сховища даних, а використовує лише тимчасову інформацію або кеш, який періодично оновлюється.
До групи Recursive server, зокрема, належать резолвери, кешуючі, переспрямовуючі та деякі інші види програмно-апаратних пристроїв.
Типові види відповідей, що формуються пристроями цієї групи:
- Повне розв’язання запитуваного імені на основі DNS-запису з власного сховища (якщо він є);
- Помилка NXDOMAIN або NOERROR;
- Неавторитетна відповідь на основі інформації з кешу попереднього рекурсивного запиту;
- Надсилання даних, отриманих від віддалених авторитетних джерел, наприклад, TLD-серверів.
Recursive server найчастіше використовується для відповіді на загальні DNS-запити у локальній мережі.
Формування DNS-запитів
Опишемо приблизну схему «роботи» DNS-серверів при розв’язанні доменного імені на прикладі Рисунка 1:
- DNS-клієнт надсилає рекурсивний запит про розв’язання назви сайту (example.net) локальному резолверу;
- Локальний резолвер переглядає свої зони і, якщо потрібна зона не знайдена, формує ітеративний запит до Root-server;
- Root-server повертає IP-адресу сервера імен для домену верхнього рівня .net;
- Локальний резолвер надсилає ітеративний запит до TLD-сервера .net;
- TLD-сервер повертає IP-адресу сервера імен, що обслуговує домен example.net;
- Локальний резолвер формує ітеративний запит за наданою IP-адресою;
- Authoritative server розв’язує доменне ім’я та повертає резолверу IP-адресу запитуваного веб-ресурсу;
- Резолвер передає отриману IP-адресу для «example.net» DNS-клієнту, і обробка запиту завершується.
Ми описали спрощену схему визначення IP-адреси, у якій можуть бути присутні й інші елементи — додаткові резолвери, кешуючі пристрої тощо, але принцип формування та обробки запитів залишається тим самим.